
Indice dei contenuti
Le applicazioni distribuite sono ormai il pane quotidiano per aziende di ogni dimensione. Con il cloud computing che spinge per soluzioni sempre più flessibili e scalabili, queste architetture sono diventate la chiave per gestire carichi di lavoro complessi e spingere le prestazioni al massimo.
Ed è qui che entra in gioco Kubernetes: una piattaforma di orchestrazione dei container open source che toglie agli sviluppatori il peso di distribuire, scalare e gestire le applicazioni containerizzate. È un pilastro per le applicazioni distribuite, garantendo che siano sempre disponibili, pronte a crescere e resilienti agli errori.
L’esplosione delle applicazioni distribuite e l’adozione massiccia della containerizzazione hanno riscritto le regole dello sviluppo software. Non si tratta più di impacchettare tutto in un’unica applicazione monolitica su un solo server. Oggi, gli sviluppatori spezzettano le loro creazioni in container più piccoli, più agili, che possono essere distribuiti e scalati in autonomia.
Kubernetes: il direttore d’orchestra delle applicazioni distribuite
Kubernetes offre un ambiente solido e adattabile per gestire i carichi di lavoro containerizzati. In pratica, libera gli sviluppatori dalla preoccupazione dell’infrastruttura, permettendo loro di concentrarsi solo sulla creazione e sulla messa in produzione delle applicazioni.
Definisci come vuoi che i componenti della tua applicazione vengano distribuiti, come devono scalare in base alla richiesta e come devono comunicare tra loro. Kubernetes si occupa di posizionare i container su un cluster di macchine, ottimizzando l’allocazione delle risorse e assicurando che tutto sia sempre disponibile.
Il cuore di Kubernetes è il concetto di “pod“. Un pod è un gruppo di uno o più container che lavorano a stretto contatto, condividendo le stesse risorse come la rete e lo spazio di archiviazione. I pod sono l’unità fondamentale per distribuire e scalare le applicazioni, semplificando la gestione di sistemi distribuiti complessi.
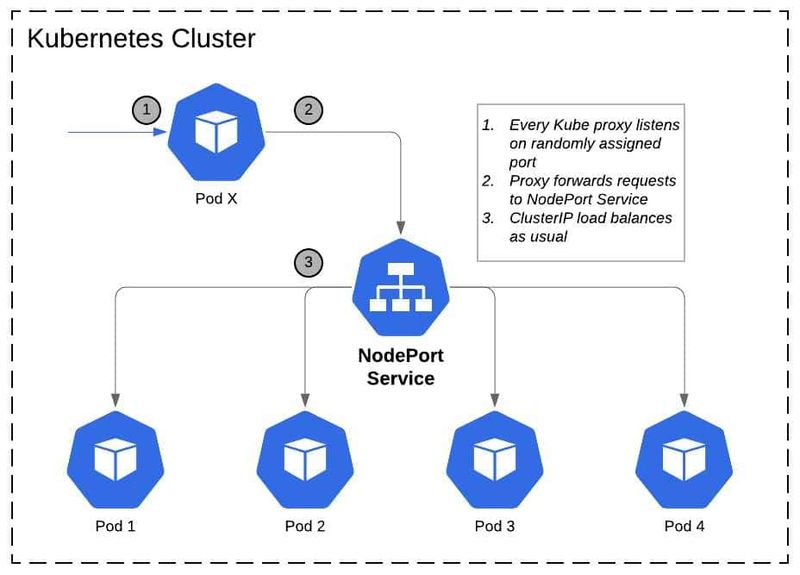
I servizi, invece, sono l’astrazione che permette ai diversi set di pod di parlarsi. Offrono un punto di accesso di rete stabile per i pod, garantendo connettività fluida e bilanciamento del carico. Sono cruciali per la disponibilità e l’affidabilità delle applicazioni distribuite.
Le distribuzioni sono il meccanismo che ti permette di definire, gestire e aggiornare lo stato desiderato della tua applicazione. Specificano in modo dichiarativo il numero di repliche, le strategie di aggiornamento e altri parametri, rendendo semplice scalare e implementare modifiche all’applicazione senza interruzioni.
Oltre a questi elementi centrali, Kubernetes offre una serie di altre funzionalità e componenti essenziali che ne amplificano le capacità. Ci sono gli spazi dei nomi (namespaces), che permettono di isolare le risorse e le applicazioni; e i controller di ingresso, che gestiscono l’accesso esterno ai servizi.
Kubernetes eccelle anche nel rilevamento dei servizi, nel bilanciamento del carico e nello scaling automatico. Ti permette di esporre i servizi della tua applicazione al mondo esterno, gestire il traffico in entrata in modo efficiente e far crescere o rimpicciolire la tua applicazione in base alla domanda.
Oltre alle sue doti tecniche, Kubernetes può contare su una comunità vivace e attiva che contribuisce costantemente al suo sviluppo. Questo assicura che la piattaforma resti sempre al passo con le ultime novità nel campo della containerizzazione e del calcolo distribuito.
Pipeline CI/CD: distribuzione delle applicazioni senza intoppi
L’integrazione e la distribuzione continua (CI/CD) è un pilastro dello sviluppo software moderno. Permette agli sviluppatori di costruire, testare e rilasciare applicazioni in modo efficiente, creando un flusso di lavoro senza interruzioni dal codice alla produzione.
Uno dei grandi vantaggi di usare Kubernetes in una pipeline CI/CD è la sua gestione delle distribuzioni in sequenza. Con questa tecnica, le nuove versioni della tua applicazione vengono rilasciate gradualmente, garantendo zero tempi di inattività.

Kubernetes ci riesce gestendo in modo intelligente la distribuzione del traffico tra la versione vecchia e quella nuova, permettendo una transizione fluida che non disturba l’utente.
Questa capacità di scaling dinamico elimina la necessità di interventi manuali, consentendo all’applicazione di adattarsi automaticamente ai cambiamenti nel carico di lavoro.
Integrando Kubernetes nella tua pipeline CI/CD, puoi sfruttare queste funzionalità di monitoraggio per avere una visione chiara del comportamento e delle prestazioni della tua applicazione durante il processo di distribuzione. Questo permette di identificare e risolvere rapidamente eventuali problemi, assicurando un rilascio senza intoppi.
Navigare le sfide di Kubernetes: cosa sapere
Lavorare con Kubernetes può cambiare le carte in tavola per le applicazioni distribuite, ma non è una passeggiata. Una delle sfide più comuni è la complessità della gestione e manutenzione dei cluster.
Configurare e impostare i cluster può essere un’impresa, richiedendo una conoscenza approfondita di networking, storage e sicurezza. Sviluppatori e team operativi potrebbero dover investire tempo ed energie nella formazione per padroneggiare Kubernetes.
Scalare e ottimizzare l’allocazione delle risorse è un altro nodo da sciogliere. Trovare l’equilibrio perfetto per ogni container può essere complicato, e richiede un monitoraggio costante e l’analisi dei parametri di performance per prendere decisioni informate.
Anche monitorare e risolvere i problemi delle applicazioni distribuite su Kubernetes può essere un grattacapo. Con tanti container e nodi, tenere d’occhio le prestazioni, individuare i colli di bottiglia e fare debug richiede soluzioni di monitoraggio e logging solide.
Ma con una pianificazione attenta, un monitoraggio diligente e un apprendimento continuo, si possono superare le complessità e costruire applicazioni distribuite solide e scalabili.
Kubernetes e il futuro: sviluppi e tendenze
Una tendenza che si sta affermando è l’adozione crescente del serverless computing. Questa architettura permette agli sviluppatori di concentrarsi solo sul codice, senza doversi preoccupare dell’infrastruttura.
Con piattaforme come AWS Lambda e Funzioni di Azure, distribuire e scalare le applicazioni diventa più semplice ed efficiente. Sfruttando l’intelligenza artificiale e il machine learning, le applicazioni possono diventare più smart, adattive e capaci di prendere decisioni autonome.
La crescente domanda di edge computing sta ridisegnando il panorama delle applicazioni distribuite. L’edge computing porta il calcolo e l’archiviazione dei dati più vicini alla fonte, riducendo la latenza e permettendo l’elaborazione in tempo reale.
Mentre piattaforme di orchestrazione dei container come Kubernetes continuano a evolversi, possiamo aspettarci ulteriori progressi in aree come la sicurezza, la scalabilità e il supporto multi-cloud.
Cos’è Kubernetes e quali sono i suoi componenti principali?
Piattaforma open source per automatizzare deployment, gestione e scalabilità di applicazioni containerizzate, sviluppata originariamente da Google e ora gestita dalla CNCF. Si compone di un Master Node (API Server, etcd, Scheduler, Controller Manager) che gestisce lo stato del cluster, e Worker Nodes che eseguono i container tramite Kubelet e Kube Proxy.
Cosa sono Pod, Service e Deployment?
Pod: unità base di esecuzione, contiene uno o più container che condividono rete e storage; effimero, creato e distrutto automaticamente; Service: endpoint logico stabile per accedere a un set di Pod (tipi: ClusterIP, NodePort, LoadBalancer); Deployment: definisce repliche, strategie di aggiornamento e rollback per un’applicazione containerizzata.
Come funzionano scalabilità automatica e networking?
L’Horizontal Pod Autoscaler (HPA) regola il numero di Pod in base a CPU e memoria monitorate; il Vertical Pod Autoscaler (VPA) regola invece le risorse assegnate. Il networking usa un modello flat dove ogni Pod ha un IP univoco, gestito tramite CNI e plugin come Calico, Flannel o Weave.
Come si gestiscono configurazione, storage e sicurezza?
ConfigMaps memorizzano dati di configurazione non sensibili, Secrets quelli sensibili (password, token). I Volumes forniscono storage persistente ai Pod (PersistentVolume e PersistentVolumeClaim per l’allocazione dinamica). La sicurezza usa autenticazione (certificati, token, OAuth/LDAP), autorizzazione tramite RBAC e Network Policies per isolare il traffico.
Cosa sono Namespace, StatefulSet, Helm Chart e come si monitora un cluster?
Namespace isola le risorse per ambienti diversi (sviluppo, test, produzione) nello stesso cluster. StatefulSet gestisce applicazioni stateful come i database, con avvio ordinato e storage persistente. Helm Chart è un pacchetto che automatizza deployment e aggiornamento di applicazioni complesse. Per il monitoring: Prometheus, Grafana e il Metrics Server integrato.


Commenti